Представьте себе идеально отлаженный паровоз, который без единого рывка доставляет ваш код из точки разработки в точку назначения. Ansible — это именно такой механизм: agentless-оркестратор, который превращает рутинное управление серверами в слаженную работу паровой машины.
В этой статье мы разберём архитектуру Ansible до последнего винтика, поймём, как устроен его «котёл», и научимся запускать первые плейбуки.
⚡ Важно
Состояние котла на октябрь 2026. Актуальная ветка движка — ansible-core 2.21: релиз в конце мая 2026, поддержка до 30 ноября 2027. Вокруг него собирается «большой» пакет ansible: текущая линейка сообщества — 14.x, зависящая от ядра 2.21. Все примеры в статье проверены на этой связке и написаны так, чтобы не ломаться при переходе на новые релизы.
Что такое Ansible?
Ansible — это инструмент управления конфигурациями и оркестрации с открытым исходным кодом, созданный Майклом ДеХааном (автором Cobbler и Func) и ныне развиваемый компанией Red Hat.
Главная философия Ansible — простота и отсутствие агентов. В отличие от Puppet или Chef, вам не нужно устанавливать демон на каждый управляемый сервер. Ansible работает поверх стандартного SSH (на Linux) или WinRM (на Windows), используя Python как «топливо» для выполнения задач.
Ключевые принципы:
- Agentless — никаких демонов на клиентах.
- Idempotent — многократное применение плейбука не ломает систему, если она уже в нужном состоянии.
- Declarative (по модулям) — вы описываете желаемое состояние (
state: present), а модуль сам решает, что нужно сделать. Но сам плейбук исполняется сверху вниз, так что это скорее «декларативные шестерёнки в императивном корпусе». - Push-based — управляющий сервер сам «толкает» конфигурации к узлам.
ansible-core— сам движок: CLI-утилиты (ansible,ansible-playbook,ansible-doc,ansible-vaultи др.) и встроенные модули из пространстваansible.builtin.*.ansible— «пакет с батарейками»: ядро плюс курируемый набор коллекций (community.general,ansible.posix,community.dockerи сотни других).
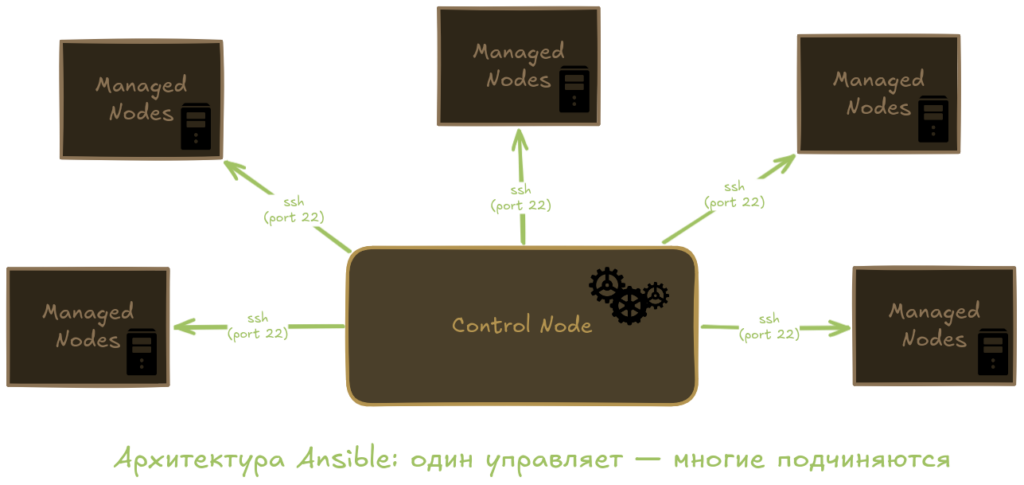
Архитектура Ansible: из чего состоит паровая машина
Ansible — это не монолит, а набор взаимосвязанных компонентов. Разберём каждый «цилиндр» этого двигателя.
Control Node (Управляющий узел)
Это «кабина машиниста» — сервер или рабочая станция, с которой вы запускаете Ansible. Здесь хранятся:
- Инвентаризационные файлы
- Плейбуки
- Роли
- Шаблоны
- Переменные
Требования:
- ОС: любой Linux (RHEL-семейство, Ubuntu, Debian и т. д.) или macOS
- Python: 3.12–3.14 на управляющем узле (в старых релизах планка была ниже: 3.8 для 2.12–2.13, 3.9 для 2.14–2.15, 3.10 для 2.16–2.17, 3.11 для 2.18–2.19, 3.12 для 2.20+)
- Установленный Ansible
Windows не может быть Control Node нативно. Выход — WSL2: поставьте там Ubuntu и запускайте Ansible оттуда. Как управляемый узел Windows работает без проблем (WinRM или SSH).
⚡ Важно
Если ваш дистрибутив поставляется со «старым» Python (классика RHEL 8/9), ansible-core придётся ставить через pipx или ставить отдельный python3.12. Системный Python при этом не трогайте: на нём сидят dnf и сам дистрибутив.
Managed Nodes (Управляемые узлы)
Это «вагоны», которыми вы управляете. На них должен быть:
- SSH-сервер (Linux/Unix) или WinRM/SSH (Windows)
- Для Windows: PowerShell 5.1–7
- Python для Linux/Unix: 3.9–3.14 для ansible-core 2.21
⚡ Важно
Ansible не требует установки специального ПО на managed nodes — достаточно стандартного SSH и Python.
А если на узле Python нет вообще (минималистичный контейнер, старый роутер)? Тогда в ход идёт модуль ansible.builtin.raw: он просто гонит команду по SSH без Python. Хватит, чтобы поставить Python и вернуться к нормальному режиму. Сетевое оборудование (Cisco, Juniper и т. п.) управляется другими connection-плагинами и на целевой стороне Python не требует.
Inventory (Инвентаризация)
Это «расписание движения поездов» — файл, в котором описаны все ваши серверы и их группировка.
Простой инвентарь (/etc/ansible/hosts или inventory.ini):
# Простой список хостов
web1.example.com
web2.example.com
db1.example.com

# Группировка по функциям
[webservers]
web1.example.com
web2.example.com

[dbservers]
db1.example.com

# Группировка по регионам
[moscow]
web1.example.com
db1.example.com

[piter]
web2.example.com

# Вложенные группы
[russia:children]
moscow
piter

# Переменные для группы
[webservers:vars]
http_port=80
max_requests=200Динамический инвентарь строится на плагинах (amazon.aws.aws_ec2, azure.azcollection.azure_rm, community.vmware.vmware_vm_inventory и др.): вы описываете источник в небольшом YAML-файле, а Ansible сам получает список серверов. Самописные скрипты на Python/Bash тоже работают, но это уже путь «ручной сборки котла».
Тот же инвентарь в YAML-формате: он нагляднее при вложенных группах и переменных:
all:
  children:
    webservers:
      hosts:
        web1.example.com:
        web2.example.com:
      vars:
        http_port: 80
        max_requests: 200
    dbservers:
      hosts:
db1.example.com:Проверяем, как Ansible «видит» ваш парк:
ansible-inventory -i inventory.ini --graph
ansible-inventory -i inventory.ini --list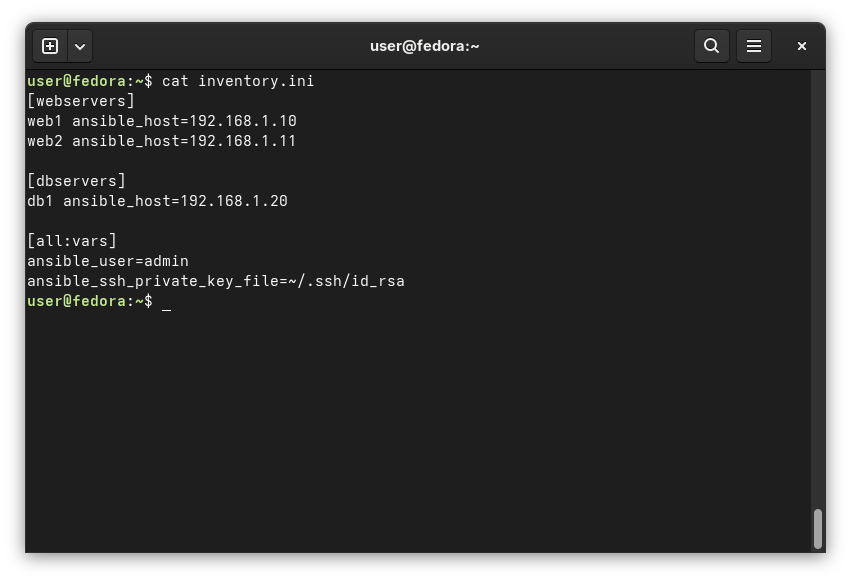
💡 Совет
Переменные групп и хостов выносите в каталоги group_vars/ и host_vars/ рядом с инвентарём, а не в [group:vars]. Файл инвентаря должен быть расписанием, а не склада запчастей.
Playbooks (Плейбуки)
Это «инструкция по эксплуатации» — YAML-файлы, описывающие желаемое состояние системы.
Пример простого плейбука (deploy_web.yml):
---
- name: Установка и настройка веб-сервера
  hosts: webservers
  become: true
  vars:
    http_port: 80
    document_root: /var/www/html
    web_stack:
      Debian: { package: nginx, service: nginx, user: www-data }
      RedHat: { package: httpd, service: httpd, user: apache }
    stack: "{{ web_stack[ansible_facts['os_family']] }}"

  tasks:
    - name: Обновить индекс пакетов (Debian)
      ansible.builtin.apt:
        update_cache: true
        cache_valid_time: 3600
      when: ansible_facts['os_family'] == "Debian"

    - name: Установить веб-сервер
      ansible.builtin.package:
        name: "{{ stack.package }}"
        state: present

    - name: Создать директорию для сайта
      ansible.builtin.file:
        path: "{{ document_root }}"
        state: directory
        owner: "{{ stack.user }}"
        group: "{{ stack.user }}"
        mode: "0755"

    - name: Развернуть индексную страницу
      ansible.builtin.copy:
        content: |
          <html>
          <head><title>RoadIT Steam Engine</title></head>
          <body><h1>Работает на Ansible!</h1></body>
          </html>
        dest: "{{ document_root }}/index.html"
        mode: "0644"

    - name: Запустить и включить сервис
      ansible.builtin.service:
        name: "{{ stack.service }}"
        state: started
        enabled: true

    - name: Открыть порт (firewalld, RHEL-семейство)
      ansible.posix.firewalld:
        port: "{{ http_port }}/tcp"
        permanent: true
        immediate: true
        state: enabled
      when: ansible_facts['os_family'] == "RedHat"

    - name: Открыть порт (ufw, Debian/Ubuntu)
      community.general.ufw:
        rule: allow
        port: "{{ http_port }}"
        proto: tcp
when: ansible_facts['os_family'] == "Debian"- Различия между дистрибутивами вынесены в словарь
web_stack: одна точка правки вместо россыпиwhen. - Установка идёт через универсальный
ansible.builtin.package: он сам выберетapt/dnf. Отдельныйaptостался только для обновления кэша. - Все обращения к фактам идут через
ansible_facts[...](подробности в разделе «Facts»). - Модули
ansible.posix.firewalldиcommunity.general.ufwлежат не в ansible-core, а в коллекциях. Если вы ставили пакетansible, они уже есть. Если только ядро, доставьте:ansible-galaxy collection install ansible.posix community.general. - Если
ufwу вас не используется, просто удалите последнюю задачу. Не надо включать файрвол ради красивого плейбука.
Modules (Модули)
Это «инструменты в ящике инженера» — готовые функции для выполнения конкретных задач. Ansible поставляется с тысячами модулей:
- ansible.builtin.package — универсальная установка пакетов (сам выбирает apt/dnf)
- ansible.builtin.apt / ansible.builtin.dnf — пакетные менеджеры конкретных семейств (
yumна современных RHEL-системах всё равно работает через dnf) - ansible.builtin.copy / template — работа с файлами и Jinja2-шаблонами
- ansible.builtin.service / systemd_service — управление сервисами
- ansible.builtin.user / group — учётные записи
- ansible.builtin.command / shell — выполнение команд (
shellтолько когда нужны пайпы и редиректы) - ansible.builtin.file / lineinfile / blockinfile — файловая система и правка конфигов
Список всех модулей:
ansible-doc -l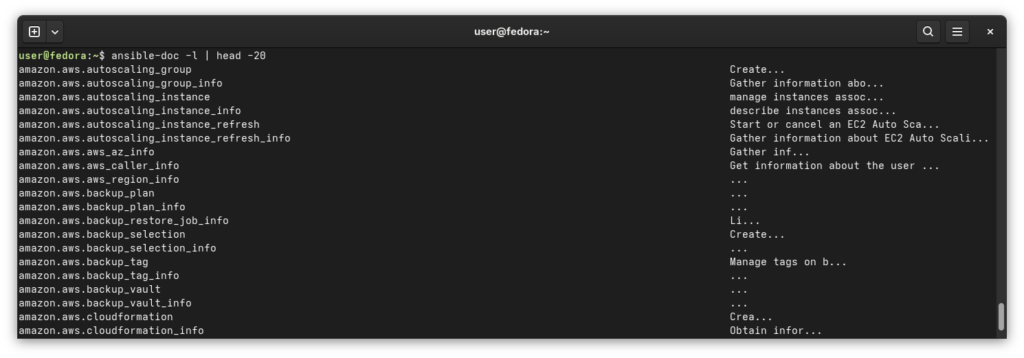
Collections: где лежат остальные инструменты
В ansible-core живёт только ansible.builtin.*. Всё прочее (Docker, облака, сетевое железо, ufw, firewalld) поставляется в коллекциях, то есть в «грузовых вагонах» с модулями, плагинами и ролями.
ansible-galaxy collection list                         # что уже стоит
ansible-galaxy collection install community.docker     # поставить коллекцию
ansible-doc ansible.builtin.copy                       # документация модуля
ansible-doc -l | grep -i firewall # поиск модуляФиксируйте коллекции в requirements.yml, чтобы окружение собиралось одинаково у всей команды:
---
collections:
  - name: ansible.posix
- name: community.generalansible-galaxy collection install -r requirements.yml
Facts (Факты)
Это «датчики давления и температуры» — информация о системе, которую Ansible собирает автоматически перед выполнением задач.
Посмотреть факты о хосте:
ansible web1.example.com -m ansible.builtin.setupИли получить конкретный факт:
ansible web1.example.com -m ansible.builtin.setup -a "filter=ansible_default_ipv4"Примеры фактов:
ansible_facts['default_ipv4']['address']— IP-адресansible_facts['os_family']— семейство ОС (Debian, RedHat)ansible_facts['memtotal_mb']— объём RAM в МБansible_facts['processor_vcpus']— количество vCPU
Факты можно использовать в плейбуках:
- name: Вывести информацию о системе
  ansible.builtin.debug:
    msg: >-
      Сервер {{ inventory_hostname }} работает на
{{ ansible_facts['distribution'] }} {{ ansible_facts['distribution_version'] }}💡 Совет
Код вида {{ ansible_distribution }} пока работает, но пишет deprecation-предупреждение. Привыкайте к ansible_facts[...] сразу, переучиваться на горячую в 2.24 будет неприятнее.
Сбор фактов занимает время. Если они вам не нужны, пишите gather_facts: false. Если нужны только базовые, то gather_subset: min.
Roles (Роли)
Это «стандартизированные модули паровоза» — способ организации плейбуков для повторного использования.
Структура роли:
roles/
└── nginx/
    ├── defaults/
    │   └── main.yml      # Переменные по умолчанию
    ├── files/            # Статические файлы
    ├── handlers/
    │   └── main.yml      # Обработчики (restart service)
    ├── meta/
    │   └── main.yml      # Метаданные роли
    ├── tasks/
    │   └── main.yml      # Основные задачи
    ├── templates/        # Jinja2-шаблоны
    │   └── nginx.conf.j2
    └── vars/
└── main.yml # Переменные ролиНе создавайте каркас вручную, у Ansible есть заготовка:
ansible-galaxy role init roles/nginxА если роль нужна не всегда, подключайте её в нужном месте задач:
---
- hosts: webservers
  roles:
    - nginx
- commonУстановка Ansible: запускаем паровой двигатель
Есть три пути, от «привычного» к «чистому».
1. Пакет из репозитория (Ubuntu/Debian) — просто и надёжно, но версия будет немного отставать. Например, Ubuntu 26.04 поставляет community-пакет Ansible 13 с ansible-core 2.20.
sudo apt update
sudo apt install -y ansible
ansible --version2. RHEL / Rocky / AlmaLinux — в AppStream лежит ansible-core; полный пакет ansible ищите в EPEL (проверьте dnf info ansible). Помните, что для ядра 2.20+ нужен Python 3.12, а на RHEL 9 это отдельный пакет python3.12.
sudo dnf install -y ansible-core
ansible --version3. pipx — рекомендуемый способ для свежих версий. Ansible живёт в собственном виртуальном окружении и не конфликтует с системным Python:
sudo apt install -y pipx          # или: sudo dnf install -y pipx
pipx ensurepath                   # затем откройте новую сессию shell
pipx install --include-deps ansible

ansible --version                 # версия ansible-core
ansible-community --version # версия пакета ansibleФлаг --include-deps обязателен: без него pipx не выставит команду ansible (она приходит из зависимости ansible-core). Обновление:
pipx upgrade --include-injected ansibleНастройка SSH-доступа
Ansible требует беспарольного SSH-доступа к управляемым узлам:
# Сгенерировать SSH-ключ (если ещё нет)
ssh-keygen -t rsa -b 4096 -f ~/.ssh/ansible_rsa

# Скопировать ключ на управляемый узел
ssh-copy-id -i ~/.ssh/ansible_rsa.pub admin@web1.example.com

# Проверить доступ
ssh -i ~/.ssh/ansible_rsa admin@web1.example.comНастроить использование ключа в Ansible через ansible.cfg или inventory:
[all:vars]
ansible_ssh_private_key_file=~/.ssh/ansible_rsa
ansible_user=admin
Первый запуск: Ad-Hoc команды
Прежде чем писать плейбуки, попробуйте Ad-Hoc команды — разовые задачи, выполняемые напрямую из командной строки.
Проверка доступности хостов:
ansible all -m ansible.builtin.pingПолучение информации о системе:
ansible web1.example.com -m ansible.builtin.setup -a "filter=ansible_*_mb"Выполнение команды:
ansible all -m ansible.builtin.command -a "uptime"Установка пакета:
ansible webservers -m ansible.builtin.apt -a "name=nginx state=present" --becomeПерезапуск сервиса:
ansible webservers -m ansible.builtin.service -a "name=nginx state=restarted" --becomeКопирование файла:
ansible all -m ansible.builtin.copy -a "src=/local/file.txt dest=/remote/file.txt mode=0644" --becomeФлаги:
-m— модуль-a— аргументы модуля--become— выполнить с правами root (sudo)-i inventory.ini— использовать конкретный инвентарь
Запуск плейбука: от теории к практике
Создайте файл test_playbook.yml:
---
- name: Тестовый плейбук
  hosts: all
  gather_facts: yes

  tasks:
    - name: Вывести приветствие
      ansible.builtin.debug:
        msg: "Привет от {{ ansible_hostname }}!"

    - name: Проверить свободное место
      ansible.builtin.command: df -h /
      register: disk_usage
      changed_when: false

    - name: Показать результат
      ansible.builtin.debug:
var: disk_usage.stdout_linesЗапустите:
ansible-playbook -i inventory.ini test_playbook.ymlС флагами для отладки:
# Подробный вывод
ansible-playbook -i inventory.ini test_playbook.yml -v

# Очень подробный вывод
ansible-playbook -i inventory.ini test_playbook.yml -vvv

# Проверка синтаксиса
ansible-playbook -i inventory.ini test_playbook.yml --syntax-check

# Dry-run (проверка без изменений)
ansible-playbook -i inventory.ini test_playbook.yml --check

# Выполнить только определённые задачи
ansible-playbook -i inventory.ini test_playbook.yml --tags "configuration"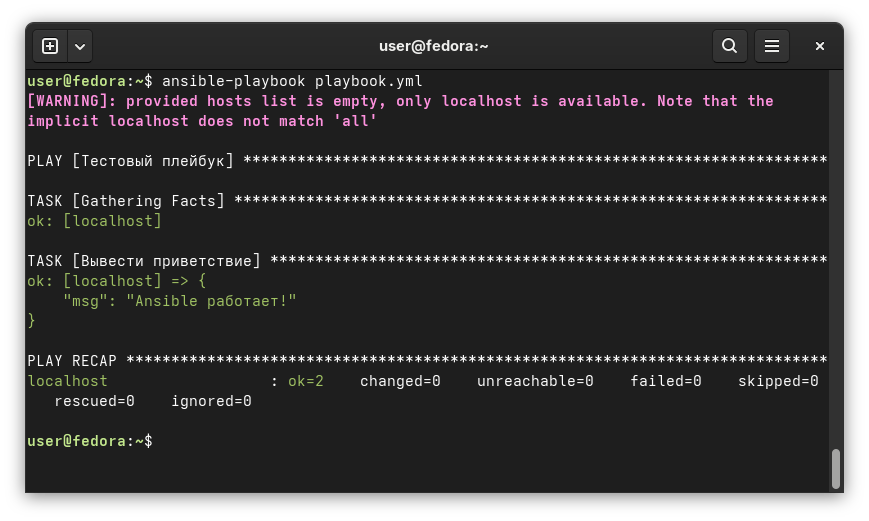
Конфигурация: ansible.cfg
Файл ansible.cfg настраивает поведение Ansible. Приоритет файлов (от высшего к низшему):
- Переменная окружения
ANSIBLE_CONFIG ./ansible.cfgв текущей директории~/.ansible.cfgв домашней директории/etc/ansible/ansible.cfgглобальный
Пример конфигурации:
[defaults]
# Путь к инвентарю
inventory = ./inventory.ini

# Отключить проверку хостов (для разработки!)
host_key_checking = False

# Таймаут SSH
timeout = 30

# Количество параллельных хостов
forks = 10

# Логирование
log_path = /var/log/ansible.log

# Формат вывода
stdout_callback = yaml

# Использовать fact caching
fact_caching = jsonfile
fact_caching_connection = /tmp/ansible_facts
fact_caching_timeout = 86400

[privilege_escalation]
become = True
become_method = sudo
become_user = root
become_ask_pass = False

[ssh_connection]
# Ускорить SSH
pipelining = True
control_path = /tmp/ansible-ssh-%%h-%%p-%%rBest Practices: правила эксплуатации паровоза
Используйте версии модулей
# Хорошо
ansible.builtin.apt:
  name: nginx
  state: present

# Плохо (неявный namespace)
apt:
  name: nginx
state: presentВсегда указывайте state
# Хорошо
ansible.builtin.package:
  name: nginx
  state: latest

# Плохо (неясно, что произойдёт)
ansible.builtin.package:
name: nginxИспользуйте handlers для перезапуска сервисов
tasks:
  - name: Обновить конфигурацию
    ansible.builtin.template:
      src: nginx.conf.j2
      dest: /etc/nginx/nginx.conf
    notify: restart nginx

handlers:
  - name: restart nginx
    ansible.builtin.service:
      name: nginx
state: restartedПрименяйте теги для гибкости
tasks:
  - name: Установить пакеты
    ansible.builtin.apt:
      name: "{{ packages }}"
    tags:
      - install
      - packages

  - name: Настроить сервис
    ansible.builtin.template:
      src: config.j2
      dest: /etc/service.conf
    tags:
- configureЗапуск с тегами:
ansible-playbook site.yml --tags "install"
ansible-playbook site.yml --skip-tags "configure"Храните секреты в Ansible Vault
# Создать зашифрованный файл
ansible-vault create secrets.yml

# Зашифровать существующий
ansible-vault encrypt secrets.yml

# Редактировать
ansible-vault edit secrets.yml

# Посмотреть
ansible-vault view secrets.yml

# Запустить плейбук с vault
ansible-playbook site.yml --ask-vault-pass
# или
ansible-playbook site.yml --vault-password-file ~/.vault_passИспользуйте when для условного выполнения
tasks:
  - name: Установить nginx только на Debian
    ansible.builtin.apt:
      name: nginx
    when: ansible_os_family == "Debian"

  - name: Установить httpd только на RedHat
    ansible.builtin.yum:
      name: httpd
when: ansible_os_family == "RedHat"Тестируйте с –check и –diff
ansible-playbook site.yml --check --diffОтладка: когда паровоз буксует
Включите подробное логирование:
export ANSIBLE_DEBUG=1
ansible-playbook site.yml -vvvПроверьте подключение:
ansible all -m ansible.builtin.ping -vvvПосмотрите факты:
ansible hostname -m ansible.builtin.setup | lessИспользуйте ansible-lint:
# Установить
pip install ansible-lint

# Проверить плейбук
ansible-lint site.ymlПроверьте синтаксис YAML:
python -c "import yaml; yaml.safe_load(open('playbook.yml'))"Заключение
Ansible — это не просто инструмент, а целая философия управления инфраструктурой. Его архитектура проста, но мощна: один управляющий узел, SSH-соединения, модули на Python и декларативные плейбуки в YAML.
Помните: хороший сисадмин — это не тот, кто всё делает руками, а тот, кто построил паровую машину, которая делает это за него.
⚙️ Машинное отделение ROADIT благодарит за прочтение.
Больше команд, шпаргалок и обзоров — на roadit.ru и в нашем Телеграф-канале.
📋 Все команды